Insight
2026-08-24
기업은 왜 생성형 AI를 도입하고도 마음 놓고 활용하지 못할까?
Key Takeaways
- AI 확산의 핵심 과제는 보안과 거버넌스: 생성형 AI를 전사로 확대하기 위해서는 민감 정보 유출, RAG 환경의 권한 통제, 프롬프트 인젝션 등 AI 특화 보안 위협에 대한 대응 체계가 필요합니다.
AI를 막는 보안에서, AI를 안전하게 확장하는 보안으로: 민감 정보 탐지·보호, 역할 기반 접근 제어, 입출력 모니터링과 감사 체계를 통해 AI 활용을 통제하면서도 기업의 AI 혁신을 지속할 수 있습니다.
생성형 AI 시대, 안전한 AI 활용을 위한 보안과 거버넌스 전략
“생성형 AI를 쓰면 생산성이 올라가는 건 알겠는데, 사내 기밀이나 고객 정보가 외부로 유출될까 봐 전사 확대를 못 하고 있습니다.”
3부에서는 AI가 기업 내부 지식을 제대로 활용하기 위한 AI-Ready Data와 RAG(검색 증강 생성)의 중요성을 살펴봤습니다. 하지만 데이터를 AI와 연결해 활용하는 순간, 기업은 또 하나의 현실적인 과제와 마주하게 됩니다.
바로 보안과 권한 통제입니다.
생성형 AI의 편리함을 체감하면서도 전사적인 활용을 주저하는 기업이 적지 않습니다. AI가 답변을 생성하는 과정에서 사내 기밀, 소스코드, 고객 개인정보 등 민감한 정보가 의도치 않게 노출될 수 있기 때문입니다.
그렇다고 보안을 이유로 AI 활용을 무조건 차단하는 것이 해결책은 아닙니다. 오히려 공식적으로 승인되지 않은 AI 도구를 임직원이 업무에 사용하는 ‘섀도우 AI(Shadow AI)’가 확산되면, 기업이 파악하고 통제하기 어려운 새로운 보안 사각지대가 생길 수 있습니다.
이제 기업에 필요한 것은 AI를 차단하는 것이 아니라, 안전한 환경 안에서 AI를 활용할 수 있도록 보안과 거버넌스를 함께 설계하는 것입니다.
기업이 생성형 AI 도입 시 주목해야 할 3가지 보안 과제
생성형 AI의 활용이 빠르게 확대되고 있지만, 기업이 이를 안전하게 운영할 수 있다는 확신은 아직 높지 않습니다.
Gartner가 2025년 5~6월 생성형 AI 도구 도입에 관여하는 IT 리더 360명을 대상으로 실시한 조사에 따르면, 기업의 GenAI 도구 도입 과정에서 보안과 거버넌스 요소를 관리할 수 있다고 ‘매우 확신한다’고 답한 응답자는 23%에 불과했습니다. 또한 70% 이상은 규제 준수를 GenAI 생산성 도구의 주요 과제 중 하나로 꼽았습니다.
이는 기업의 고민이 단순히 “AI를 도입할 것인가?”에서 “AI를 얼마나 안전하게 확장할 것인가?”로 이동하고 있음을 보여줍니다.
기업이 AI를 도입할 때 마주하는 주요 보안 이슈는 다음과 같습니다.
1. 프롬프트를 통한 민감 정보 유출
직원이 업무 효율화를 위해 프롬프트에 소스코드, 신제품 기획안, 개인정보, 재무 정보 등을 입력할 경우 민감한 정보가 외부 AI 서비스로 전송될 가능성이 있습니다.
따라서 기업은 어떤 데이터가 AI 서비스로 전달되는지 파악하고, 민감 정보가 입력·전송되는 과정에서 이를 탐지하고 통제할 수 있는 체계를 마련해야 합니다.
2. RAG 환경에서의 권한 통제
3부에서 살펴본 RAG는 기업 내부 문서를 AI와 연결해 보다 정확한 답변을 제공할 수 있도록 합니다. 하지만 여기에는 새로운 물음이 동반됩니다.
“AI가 참조할 수 있는 데이터는 어디까지인가?”
사용자의 기존 접근 권한이 AI 검색 과정에서도 동일하게 적용되지 않는다면, 일반 직원이 AI에게 질문했을 때 자신에게 권한이 없는 문서의 내용까지 답변받는 문제가 발생할 수 있습니다. 따라서 기업용 AI에서는 AI의 답변 정확성뿐 아니라, 사용자가 접근할 수 있는 데이터의 범위까지 함께 통제하는 것이 중요합니다.
3. 프롬프트 인젝션(Prompt Injection) 등 새로운 AI 보안 위협
생성형 AI를 대상으로 한 공격 방식도 진화하고 있습니다.
공격자가 특정 입력을 통해 AI의 지침을 우회하거나 의도하지 않은 정보를 출력하도록 유도하는 프롬프트 인젝션(Prompt Injection) 등이 대표적입니다.
따라서 AI 보안은 기존의 네트워크·시스템 보안만으로 끝나는 것이 아니라, AI의 입력부터 출력, 데이터 검색과 활용 과정까지 함께 고려하는 방식으로 확장되어야 합니다.
안전한 AI 활용을 위한 핵심 보안 체계
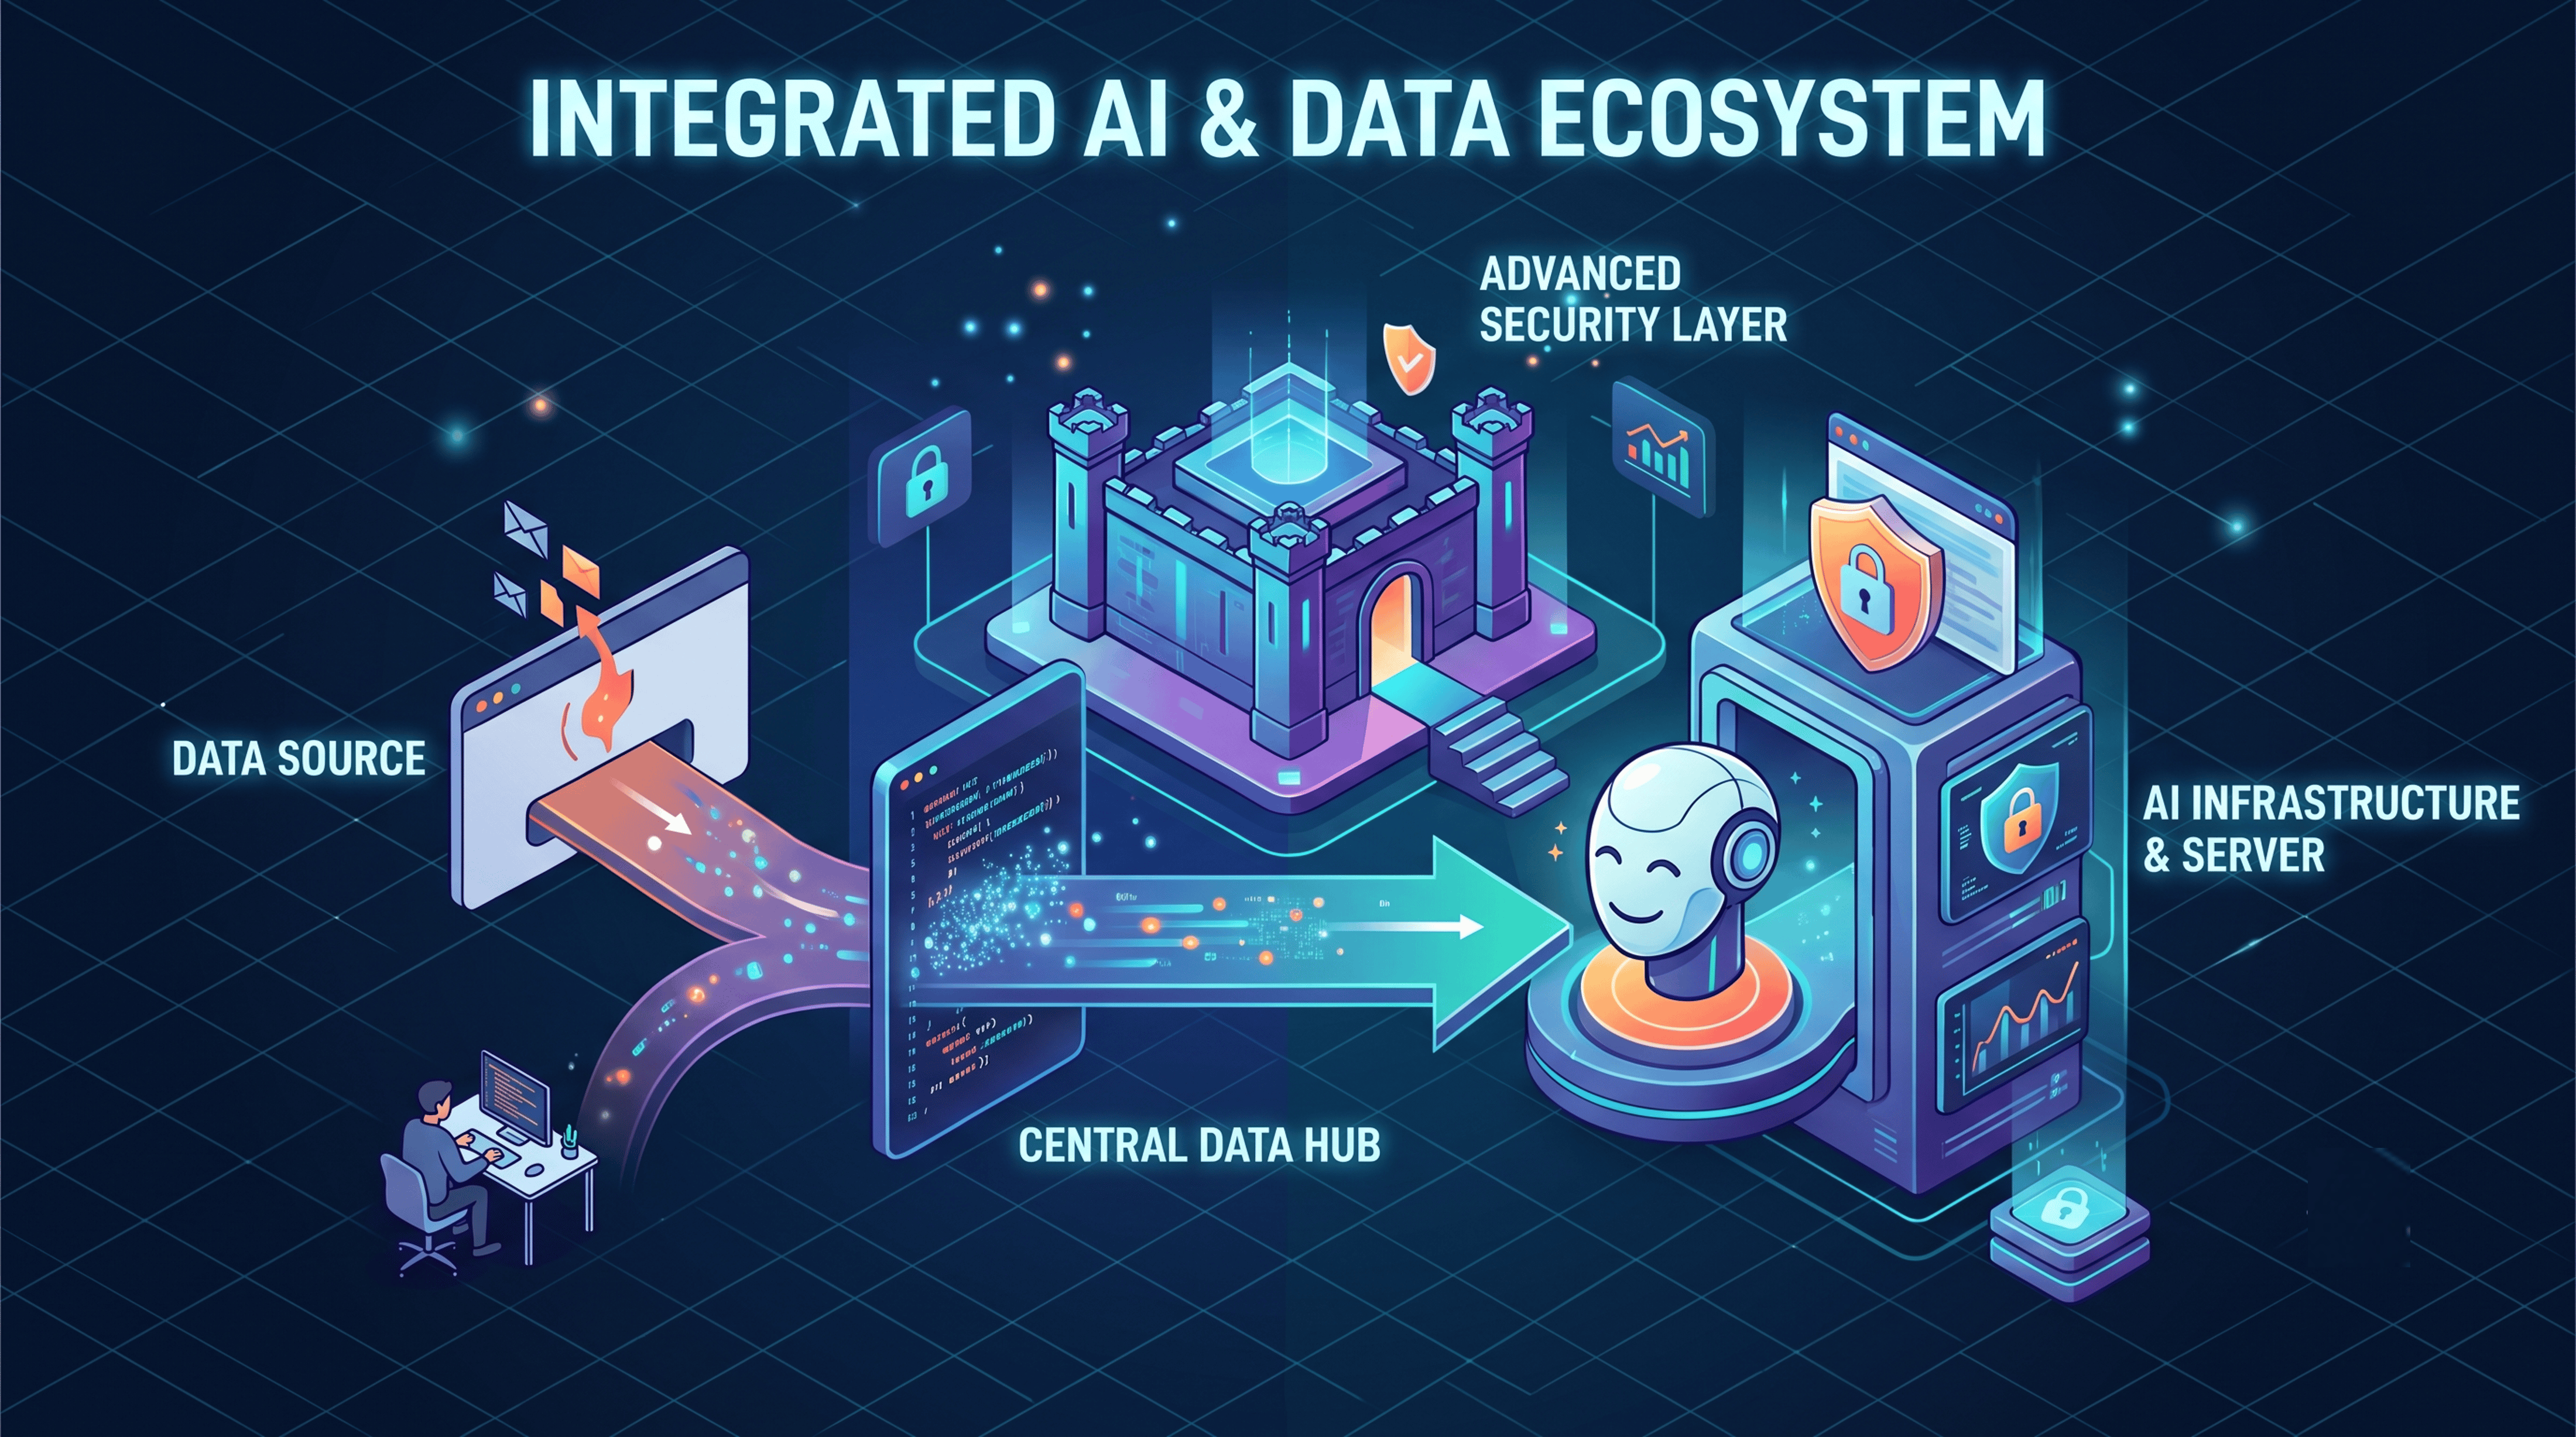
AI의 비즈니스 가치를 확보하면서 보안 위험을 통제하기 위해서는 AI 활용 과정 전반에 보안 가드레일과 거버넌스를 적용해야 합니다. 결국 중요한 것은 AI를 얼마나 강하게 차단하느냐가 아니라, 어디까지 허용하고 어떻게 통제할 것인가를 명확하게 설계하는 것입니다.
핵심 요소 | 필요한 이유 |
민감 정보 탐지 및 보호 | 개인정보·기밀정보 등 민감한 데이터가 AI 서비스로 전달되는 과정에서 실시간 탐지 및 보호 |
역할 기반 접근 제어 | 사용자의 사내 직급과 부서 권한에 따라 AI가 검색·참조할 수 있는 데이터 범위를 통제 |
입출력 데이터 모니터링 및 감사 | AI 사용 과정에서 발생하는 데이터 활용과 이상 행위를 지속적으로 모니터링하고 추적 |
좋은 보안 체계가 AI 혁신을 가속화한다
AI 도입의 목적은 보안을 위해 기술 활용을 억제하는 것이 아닙니다. 안전한 환경을 마련하고 그 안에서 AI의 비즈니스 가치를 극대화하는 것이 핵심입니다
메가존클라우드는 기업이 생성형 AI를 안전하게 활용할 수 있도록 AI 보안 및 거버넌스 역량을 기반으로 기업 환경에 맞는 보안 체계 구축을 지원합니다.
AI 활용 과정에서 발생할 수 있는 민감 정보 유출과 접근 권한 문제를 관리하고, AI 사용에 대한 가시성과 통제력을 확보함으로써 기업이 보안과 혁신 사이에서 하나를 포기하지 않고 AI를 확장할 수 있는 기반을 제공합니다.기업이 AI 혁신을 본격적으로 추진하기 위해서는 기술 도입만큼이나 신뢰할 수 있는 보안과 거버넌스 체계가 필요합니다.
다음 편 예고
비용(1부), 플랫폼(2부), 데이터(3부), 보안(4부)까지 AI 도입을 위한 기반을 갖췄다면, 이제 실제 서비스 운영 단계로 나아갈 차례입니다.
“PoC는 성공했는데, 왜 실제 서비스로 오픈하면 실패할까?”
다음 편에서는 PoC를 넘어 실제 서비스의 안정적인 성능 유지와 운영 효율화를 위한 ‘AI Operations & Managed Service 전략’을 살펴보겠습니다.
💬 자세히보기
글 │메가존클라우드 마케팅유닛 이민주 매니저